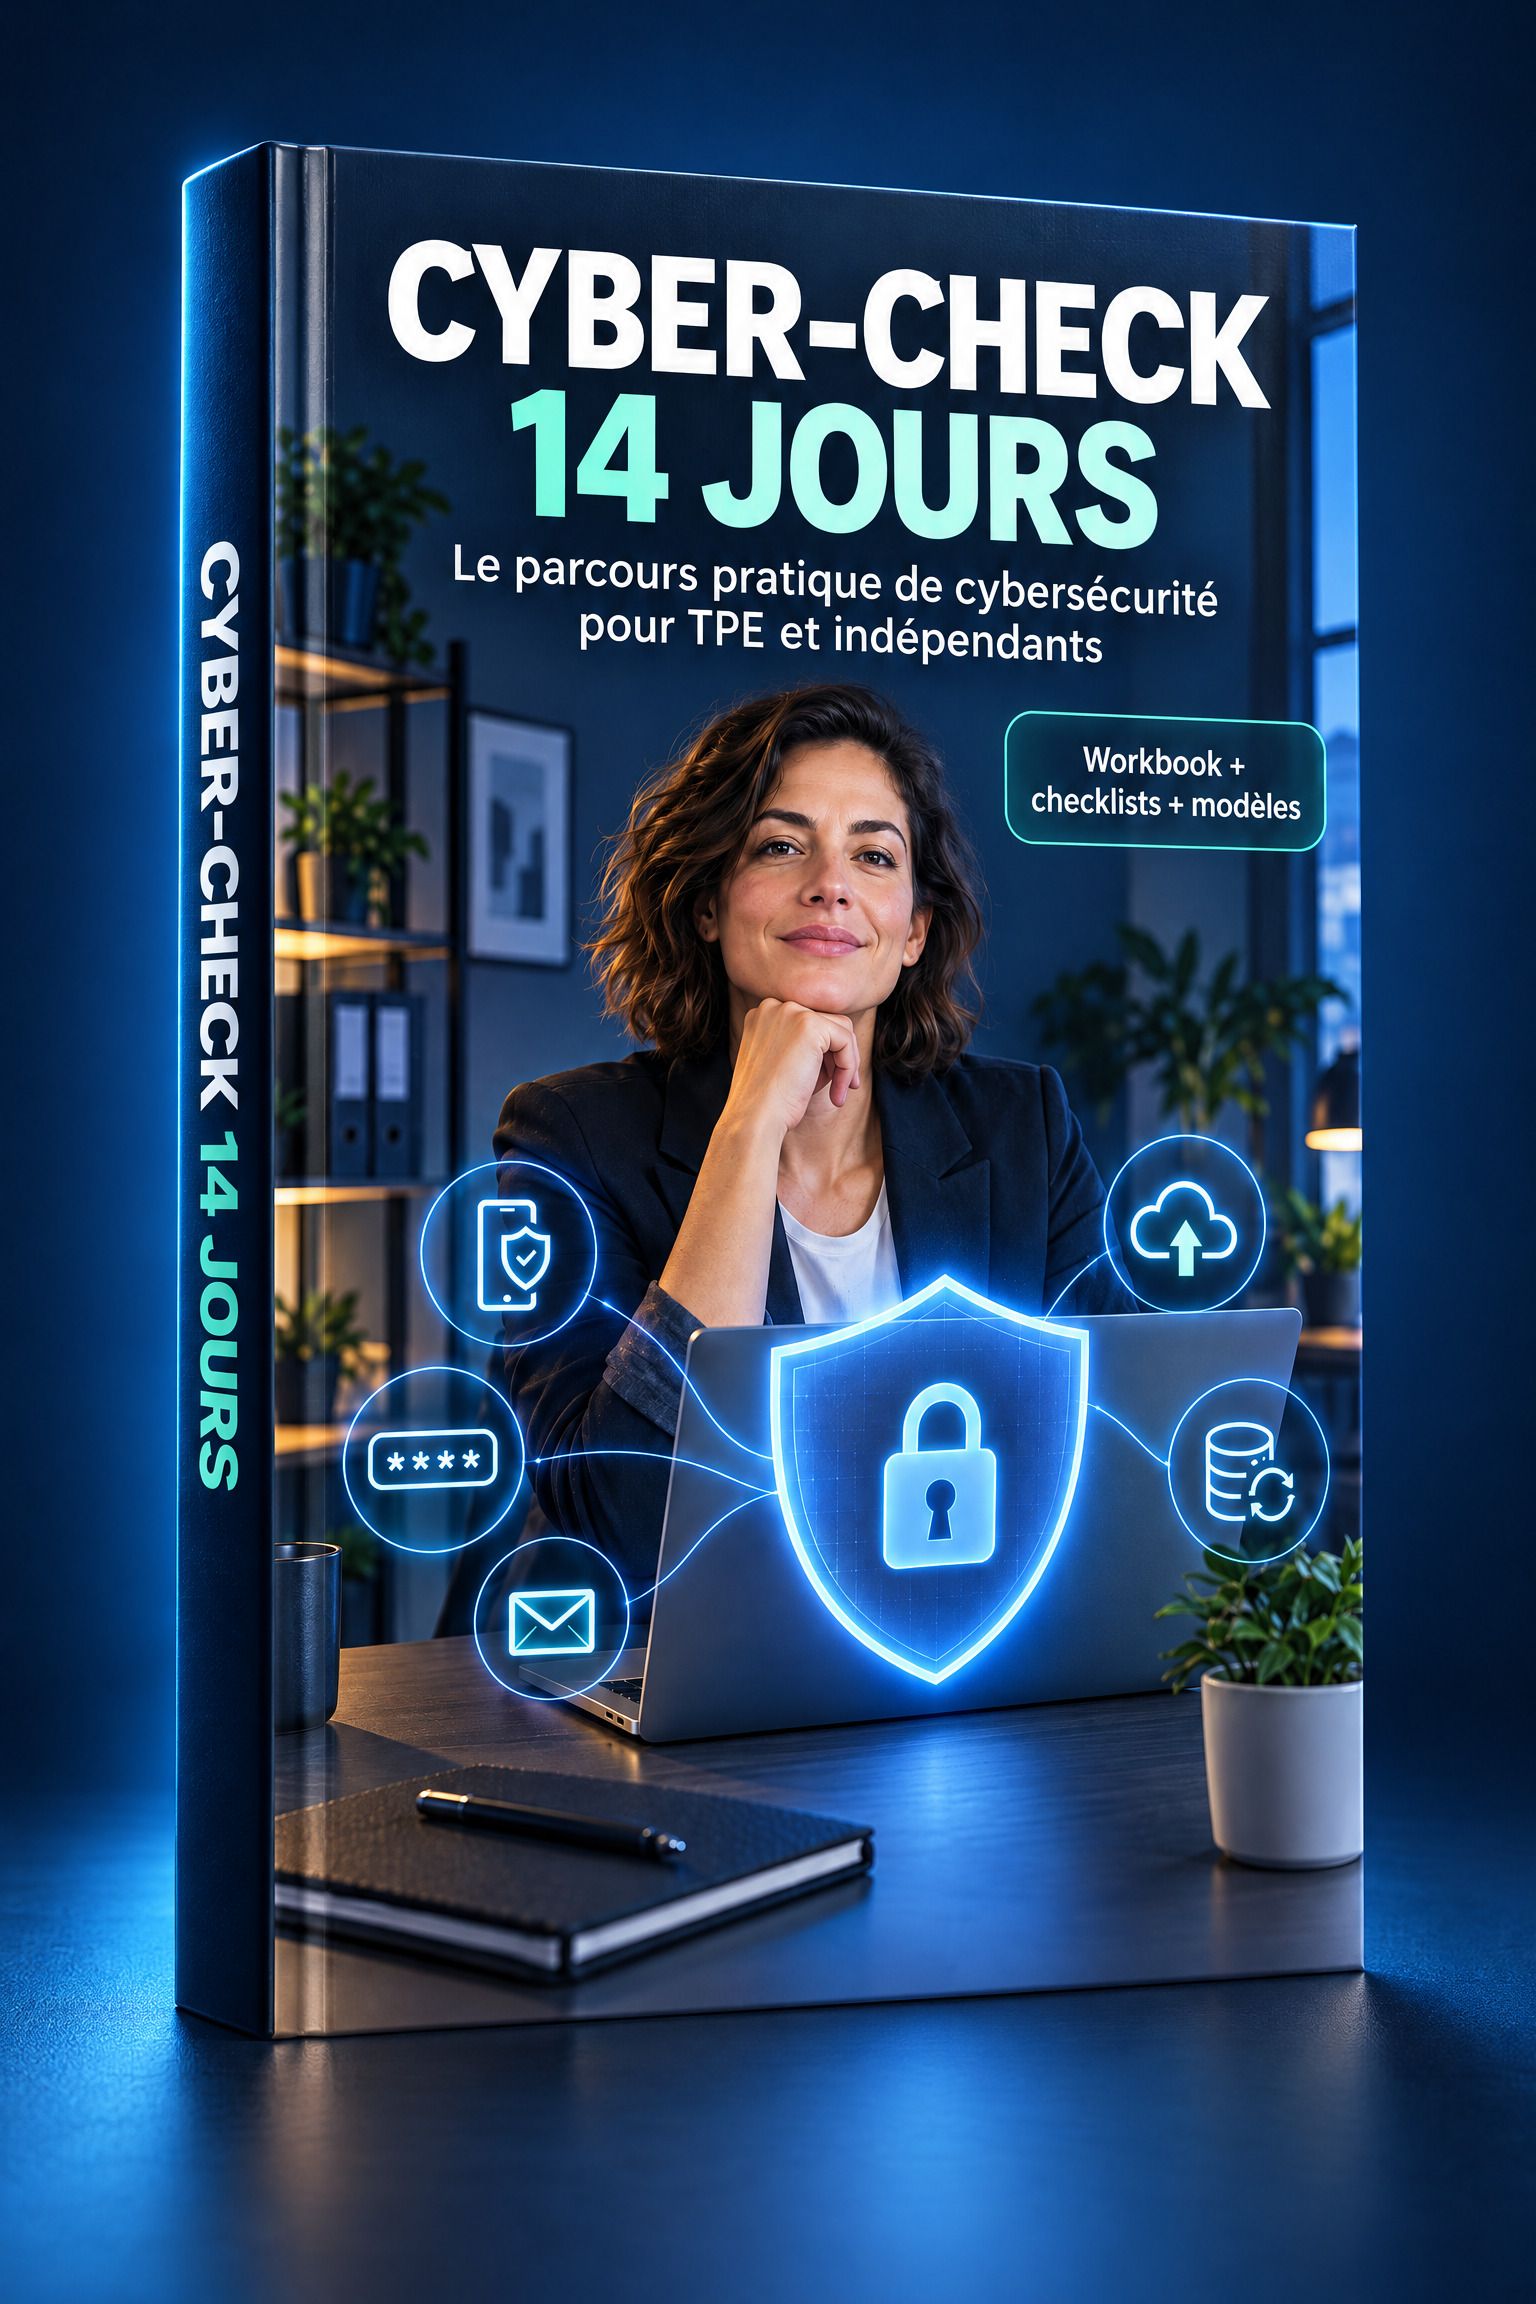
Vous dirigez une TPE, une micro-entreprise ou une activité indépendante ? Cyber-check 14 jours vous accompagne pas à pas pour réduire les failles les plus courantes : comptes mal protégés, accès inutiles, sauvegardes non vérifiées, appareils exposés et absence de procédure en cas d’incident.
Un parcours pratique, clair et directement applicable, avec des checklists, des modèles, des exercices et un plan d’action à 30 jours
Votre entreprise dépend de quelques comptes. Sont-ils vraiment protégés ?
Votre messagerie, vos outils cloud, vos fichiers clients, vos paiements et vos appareils sont essentiels à votre activité.
Pourtant, comme beaucoup de dirigeants de petites entreprises, vous avez peut-être déjà pensé :
•« Nous sommes trop petits pour être ciblés. »
•« Nous avons déjà un antivirus. »
•« Nous verrons la cybersécurité quand nous aurons plus de temps. »
•« Je ne suis pas assez technique pour m’en occuper. »
Le problème n’est pas forcément l’absence d’outils.
Le problème, c’est souvent de ne pas savoir quoi vérifier en premier, quoi corriger maintenant et quoi planifier ensuite.
Cyber-check transforme l’inquiétude en plan d’action
Cyber-check 14 jours est un parcours guidé conçu pour les dirigeants de TPE, les indépendants et les petites équipes sans responsable informatique dédié.
Pendant 14 jours, vous avancez étape par étape. Chaque session demande environ 15 à 30 minutes et vous aide à prendre une décision concrète : vérifier un accès, activer une protection, contrôler une sauvegarde, clarifier une responsabilité ou préparer votre réaction en cas d’incident.
Vous ne recevez pas un rapport compliqué à ranger dans un dossier.
Vous obtenez une méthode simple pour :
•comprendre vos principales zones d’exposition ;
•sécuriser les comptes qui donnent accès au reste ;
•vérifier vos sauvegardes et votre capacité de récupération ;
•réduire les accès inutiles ou oubliés ;
•mieux protéger votre messagerie et vos outils cloud ;
•sensibiliser votre équipe aux demandes inhabituelles ;
•préparer une fiche réflexe en cas d’incident ;
•construire une feuille de route claire pour les 30 prochains jours.
Ce que vous allez obtenir
À la fin du parcours, vous disposez de :
•une cartographie simple de vos comptes, appareils, services et données critiques ;
•un tableau de suivi des actions avec responsable, date et preuve ;
•une liste de priorités classées par urgence et impact ;
•une fiche réflexe à consulter en cas de suspicion d’incident ;
•des checklists prêtes à l’emploi ;
•des modèles réutilisables pour votre entreprise ;
•un plan d’action à 30 jours pour continuer à progresser sans repartir de zéro.
Le contenu du parcours
Module 1 — Cartographier et prioriser
Identifiez les comptes, appareils, services et données dont votre activité dépend réellement.
Exercice : votre carte des actifs essentiels.
Livrable : la liste de vos priorités cyber.
Module 2 — Comptes, mots de passe et MFA
Repérez les comptes sensibles, les accès trop larges et les protections à activer en premier.
Exercice : la revue des accès critiques.
Livrable : votre checklist de sécurisation des comptes.
Module 3 — Sauvegardes et appareils
Vérifiez si vos données importantes sont sauvegardées et si une restauration serait réellement possible.
Exercice : le mini-test de restauration.
Livrable : votre fiche de contrôle des sauvegardes et appareils.
Module 4 — Messagerie et outils cloud
Apprenez à repérer les demandes inhabituelles, les liens à risque et les accès cloud oubliés.
Exercice : la revue de votre messagerie et de vos partages.
Livrable : votre checklist messagerie et cloud.
Module 5 — Prestataires et outils SaaS
Clarifiez les accès accordés à vos prestataires et les actions à prévoir lorsqu’une collaboration se termine.
Exercice : l’inventaire des accès externes.
Livrable : votre modèle de revue des prestataires.
Module 6 — Réagir, tester et décider
Préparez les premières actions à effectuer si vous suspectez un piratage, une fuite ou une indisponibilité.
Exercice : votre mini-simulation d’incident.
Livrable : votre fiche réflexe et votre feuille de route à 30 jours.
Bonus inclus
Bonus 1 — Kit mots de passe et MFA
Les comptes à sécuriser en premier, le journal d’activation et la fiche de récupération.
Bonus 2 — Fiche réflexe incident
Une fiche imprimable avec les premières actions à effectuer et les erreurs à éviter.
Bonus 3 — Mini-formation équipe
Un support court pour aider vos collaborateurs à reconnaître une demande inhabituelle et à la signaler rapidement.
Bonus 4 — Calendrier annuel de vérification
Les contrôles mensuels, trimestriels et annuels à planifier pour maintenir vos bonnes pratiques.
Bonus 5 — Modèles de suivi
Des tableaux et modèles simples pour documenter les actions, les responsables et les dates de contrôle.
Bonus 6 — Guide de décision
Savoir quand agir seul, quand demander de l’aide à votre prestataire informatique et quand faire appel à un expert cyber.
Pour qui est ce produit ?
Cyber-check 14 jours est conçu pour :
•les dirigeants de TPE ;
•les micro-entrepreneurs ;
•les freelances et consultants ;
•les professions libérales ;
•les petites associations et structures locales ;
•les équipes de 1 à 10 personnes ;
•les entreprises qui utilisent Microsoft 365, Google Workspace, des outils cloud ou une messagerie professionnelle ;
•les dirigeants qui veulent une première méthode avant de contacter un prestataire.
Ce produit est-il adapté à votre situation ?
Il est fait pour vous si :
•vous voulez savoir par où commencer ;
•vous souhaitez sécuriser vos fondamentaux sans jargon ;
•vous avez besoin d’un plan d’action concret ;
•vous voulez impliquer votre équipe ;
•vous préférez avancer à votre rythme avec des exercices courts ;
•vous voulez documenter les actions réalisées.
Ce que Cyber-check ne prétend pas être
Cyber-check est un parcours pédagogique et opérationnel de réduction des risques.
Il ne remplace pas :
•un audit technique complet ;
•un test d’intrusion ;
•une intervention de réponse à incident ;
•une certification ;
•un avis juridique ou réglementaire ;
•une garantie d’absence d’attaque.
Le parcours vous aide à mieux comprendre vos priorités et à mettre en œuvre les premières actions. Lorsque votre situation nécessite une expertise spécialisée, les supports vous indiquent quand demander l’aide d’un professionnel.